Debe registrar al huésped en SES.HOSPEDAJES dentro de las 24 horas siguientes a la reserva o al inicio del servicio, y recabar solo los datos exigidos por el Real Decreto 933/2021, nunca una copia del DNI o del pasaporte. La verificación remota (código, pago o certificado digital) sustituye a esa copia, y los datos deben quedar alojados en infraestructura dentro de la Unión Europea.
En resumen:
- Es obligatorio registrar a los huéspedes en SES.HOSPEDAJES en un plazo máximo de 24 horas tras la reserva, sin necesidad de copiar el DNI o pasaporte, solo recabar datos específicos.
- Solicitar una copia del documento de identidad vulnera el principio de minimización del RGPD, por lo que basta con campos de texto o lectura óptica sin conservar la imagen completa.
- El tratamiento de datos se legitima por cumplimiento de una obligación legal y la gestión contractual, evitando recopilar datos innecesarios o imágenes completas del documento.
- El alojamiento de la información en infraestructura dentro de la Unión Europea, con cifrado y accesos restringidos, es imprescindible para cumplir la normativa y garantizar la seguridad.
- La relación contractual con proveedores debe incluir garantías del RGPD y procedimientos claros para eliminar datos tras su uso, asegurando la responsabilidad compartida y la protección legal.
Tabla de contenidos
- Qué exige la ley en España: Real Decreto 933/2021 y SES.HOSPEDAJES
- RGPD y check-in online: principios prácticos que debes aplicar
- Diseñar un formulario online conforme: campos, formato y retención
- Verificación remota: métodos prácticos y cuándo pasar a presencial
- Integraciones técnicas y seguridad: alojamiento en la UE, cifrado y accesos
- Responsabilidades operativas: contrato de encargado frente al responsable
- Caso práctico: una plataforma pensada para el check-in conforme en España
- Perspectiva del autor: equilibrio entre seguridad pública y privacidad del huésped
- Cómo probar EuroCheckin y empezar hoy
- Preguntas frecuentes
- Fuentes
Qué exige la ley en España: Real Decreto 933/2021 y SES.HOSPEDAJES
El Real Decreto 933/2021 obliga a todos los titulares de actividades de hospedaje, desde hoteles hasta apartamentos turísticos, a registrar documentalmente a sus huéspedes y a comunicar esos datos a las autoridades competentes. El plazo no admite interpretación: la comunicación debe realizarse en un máximo de 24 horas tras la reserva, la anulación o el inicio de los servicios contratados.

Antes de enviar ningún dato, el establecimiento tiene que estar registrado en SES.HOSPEDAJES, la plataforma oficial del Ministerio del Interior. Sin ese registro previo, cualquier comunicación posterior queda bloqueada, así que conviene resolverlo antes de abrir reservas online.
El Anexo I del real decreto fija qué información es obligatoria, incluyendo datos personales básicos, información del documento de identidad y detalles de la estancia y reserva, sin requerir documentos completos ni imágenes.
Un formulario online bien diseñado recoge estos campos sin necesidad de escanear ni fotografiar el documento completo, lo que ya adelanta el problema de privacidad que trataremos a continuación.
RGPD y check-in online: principios prácticos que debes aplicar
El RGPD no es un obstáculo para el registro legal, es el filtro que decide qué parte de ese registro se hace bien. La AEPD ha confirmado que solicitar copia del DNI o del pasaporte para cumplir el registro de hospedajes vulnera el principio de minimización: la ley exige ciertos datos, no una imagen completa del documento.
Las bases jurídicas que legitiman este tratamiento son dos, y conviene tenerlas identificadas por escrito:
- El cumplimiento de una obligación legal, que cubre el envío de datos a SES.HOSPEDAJES.
- La ejecución del contrato de alojamiento, que cubre la gestión de la reserva y la estancia.
- El interés legítimo, reservado a usos accesorios (como enviar recordatorios), que conviene documentar aparte si se utiliza.
Para informar al huésped sin saturarlo, funciona bien un enfoque por capas: un resumen breve en el momento de la reserva y un enlace a la política completa, con un canal claro para ejercer derechos de acceso, rectificación o supresión.
Consejo profesional: pide siempre el dato concreto (número de documento, fecha de nacimiento) en un campo de texto, nunca una foto del carné completo; así cumples el registro sin arrastrar datos que no necesitas.

Diseñar un formulario online conforme: campos, formato y retención
Un formulario de check-in bien calibrado pide exactamente lo que marca el Anexo I, ni un campo más.
- Identificación básica: nombre, apellidos, fecha de nacimiento, nacionalidad y sexo de cada viajero.
- Documento de identidad: tipo, número y país de expedición, introducidos como texto o mediante lectura por código, nunca como archivo de imagen permanente.
- Datos de la estancia: fechas de entrada y salida, número de ocupantes y relación de parentesco si aplica.
- Procesamiento del documento: cuando se use lectura óptica (OCR) para agilizar la entrada de datos, el sistema debe extraer la información necesaria sin conservar la imagen escaneada, tal como admite la decisión pública del EDPB sobre esta práctica.
- Retención: fija un plazo mínimo de conservación ligado al propósito legal y elimina los datos después, dejando preparado el canal para que un huésped pida acceso o supresión en cualquier momento.
Verificación remota: métodos prácticos y cuándo pasar a presencial
El check-in a distancia no exige ver el documento físico del huésped, exige confirmar razonablemente que la persona que reserva es quien dice ser mediante un check-in sencillo y rápido.
- Un código de un solo uso enviado por SMS o correo electrónico confirma que el huésped controla ese canal de contacto.
- Un cargo o preautorización con tarjeta vincula la identidad bancaria a la reserva sin pedir ningún documento adicional.
- Un certificado digital o firma electrónica cualificada aporta un nivel de verificación superior para reservas de mayor valor.
- Un código de reserva cruzado con los datos de la plataforma de origen (Airbnb, Booking) añade una capa extra sin fricción para el huésped.
La verificación presencial sigue teniendo sentido cuando hay indicios de fraude, pagos rechazados repetidos o reservas de última hora sin historial. En cualquier caso, si en algún momento se procesa una imagen del documento, elimínala en cuanto se haya extraído el dato y guarda constancia de qué método de verificación se usó y cuándo, como evidencia frente a una inspección.
Integraciones técnicas y seguridad: alojamiento en la UE, cifrado y accesos
Dónde viven los datos importa tanto como cuáles son. Exige por contrato que el proveedor que gestiona tu check-in online almacene la información en infraestructura dentro de la Unión Europea, sin transferencias a terceros países sin garantías.
- El cifrado en tránsito y en reposo protege los datos tanto durante el envío como mientras están almacenados.
- La autenticación multifactor en el panel de gestión reduce el riesgo de accesos no autorizados.
- Los registros de actividad (logs) permiten reconstruir quién accedió a qué dato y cuándo.
- Los permisos segmentados por rol evitan que todo el personal vea datos que no necesita para su función.
Estas medidas no son solo buenas prácticas de seguridad informática, son también la base documental que la normativa europea espera ver cuando se exige a un responsable del tratamiento que acredite diligencia.
Consejo profesional: pide a tu proveedor un documento que describa sus medidas técnicas y organizativas; si no puede entregarlo por escrito, es una señal de alerta antes de firmar.
Responsabilidades operativas: contrato de encargado frente al responsable
Contratar una plataforma SaaS para el check-in no traslada la responsabilidad legal, la reparte. El gestor del alojamiento sigue siendo el responsable del tratamiento, y conserva el deber de supervisar cómo el proveedor maneja los datos.
- El contrato con el proveedor debe incluir las garantías del artículo 28 del RGPD: medidas de seguridad concretas, identificación de posibles subencargados y condiciones de almacenamiento.
- Debe especificar qué ocurre con los datos al finalizar la relación, incluidos los plazos de supresión.
- Conviene revisar periódicamente estas cláusulas y formar al personal que gestiona el check-in sobre qué datos puede pedir y cuáles no.
Un contrato sólido y revisiones periódicas son, en la práctica, la defensa más eficaz frente a cualquier inspección o reclamación.
Caso práctico: una plataforma pensada para el check-in conforme en España
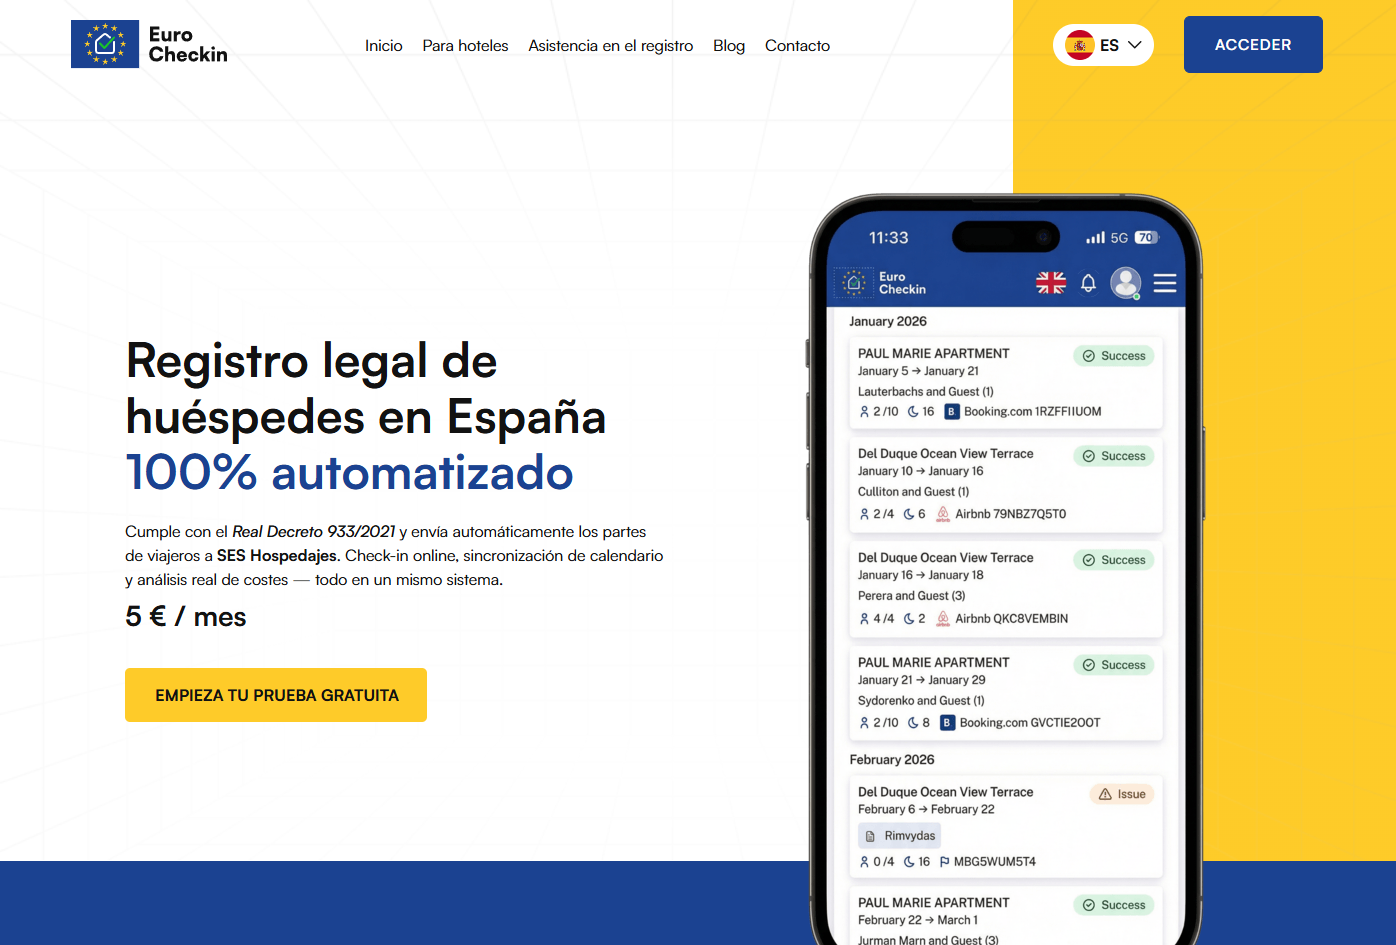
Hemos automatizado este equilibrio entre ley y privacidad. El sistema envía los datos de cada huésped directamente a SES.HOSPEDAJES dentro del plazo legal, almacena la información en infraestructura dentro de la Unión Europea y aplica OCR que extrae los datos del documento sin conservar la imagen escaneada.
- El check-in online es ilimitado y multilingüe, con enlaces inteligentes para plataformas populares de reservas.
- Se sincronizan calendarios con múltiples plataformas para evitar overbookings.
- Se incluyen contratos digitales con firma electrónica y compatibilidad con cerraduras inteligentes para el self check-in.
Perspectiva del autor: equilibrio entre seguridad pública y privacidad del huésped
El registro de viajeros y la protección de datos no compiten entre sí, aunque muchos gestores los tratan como si lo hicieran. La AEPD lo ha dejado claro: se puede cumplir la ley de seguridad ciudadana sin pedir una copia completa del documento de identidad. La minimización y la transparencia no ralentizan el check-in, lo hacen más defendible. Invertir en un contrato sólido con el proveedor y en controles técnicos documentados cuesta menos que gestionar una sanción o una filtración después. Un proceso bien diseñado da, además, mejor experiencia al huésped y deja trazabilidad legal completa.
— Sofía Herrera
Cómo probar EuroCheckin y empezar hoy
Prueba gratis EuroCheckin para automatizar el envío a SES.HOSPEDAJES y el check-in online desde 5 €/mes por alojamiento. Si gestionas un hotel u hostal, consulta EuroCheckin para Hoteles.
Preguntas frecuentes
¿Es obligatorio registrar a los huéspedes en SES.HOSPEDAJES?
Sí, el Real Decreto 933/2021 obliga a todo titular de actividad de hospedaje a comunicar los datos de sus viajeros en un plazo máximo de 24 horas tras la reserva o el inicio del servicio. El establecimiento debe estar previamente registrado en la plataforma oficial para poder enviar esa información.
¿Puedo pedir una foto del DNI para el check-in online?
No conviene hacerlo: la AEPD indica expresamente que solicitar copia del DNI o pasaporte para el registro de hospedajes vulnera el principio de minimización de datos. Basta con los campos concretos del Anexo I, introducidos como texto o mediante lectura que no conserve la imagen.
¿Qué base legal justifica tratar los datos del huésped?
El tratamiento se apoya principalmente en el cumplimiento de una obligación legal, que cubre el envío a SES.HOSPEDAJES, y en la ejecución del contrato de alojamiento para gestionar la reserva y la estancia. Cualquier uso adicional, como el envío de comunicaciones comerciales, necesita una base distinta y documentada aparte.
¿Qué debo exigir a un proveedor de check-in online?
Pide que los datos se alojen en infraestructura dentro de la Unión Europea, que el contrato incluya las garantías del artículo 28 del RGPD y que cualquier imagen de documento procesada mediante OCR se elimine tras extraer los datos necesarios, como admite la decisión del EDPB sobre esta práctica. Plataformas como EuroCheckin incorporan estas garantías por diseño.
¿Qué hago si sufro una brecha de seguridad con datos de huéspedes?
Debes evaluar el riesgo para los afectados y, si procede, notificar a la autoridad de control en el plazo que marca el RGPD, además de documentar el incidente y las medidas correctivas aplicadas. Contar de antemano con cifrado, registros de acceso y un contrato claro con tu proveedor facilita mucho esa respuesta.