

Un aviso legal para alojamientos turísticos en España debe identificar al titular (nombre o razón social, NIF o CIF, domicilio y datos de contacto), enlazar la política de privacidad y de cookies, y detallar las condiciones de uso del sitio. Eso no basta: el Real Decreto 933/2021 obliga además a registrar y comunicar los datos de cada viajero a SES Hospedajes, y la AEPD recuerda que no se puede pedir copia del DNI para ese trámite.
En resumen:
- Antes de cada estancia, recoge los datos exigidos y envía un parte individual a SES Hospedajes, nunca de forma agregada ni retroactiva.
- La AEPD rechaza pedir copias del DNI o pasaporte; comprueba visualmente el original y recoge únicamente los datos exigidos por la norma.
- Solicita el número de registro único antes de anunciar el alojamiento, inclúyelo en cada publicación y actualízalo si cambian la titularidad o sus características.
- Accede a SES Hospedajes con certificado digital o Cl@ve, conserva cada justificante por fecha y mantén actualizado el libro registro para posibles inspecciones.
- En el banner de cookies, aceptar y rechazar debe resultar igual de sencillo; la política de cookies debe gestionar únicamente el consentimiento de seguimiento.
Tabla de contenidos
- Checklist ampliado: qué incluir en el aviso legal y cómo presentarlo
- Obligaciones de registro y comunicación de viajeros (RD 933/2021 y SES Hospedajes)
- Registro Único y Ventanilla Única: qué cambia con el RD 1312/2024 y el Reglamento UE 2024/1028
- Protección de datos: por qué la AEPD desaconseja pedir copia del DNI
- LSSI, cookies y política de privacidad: obligaciones web vinculadas al aviso legal
- Retención, seguridad y responsabilidades: plazos y medidas prácticas
- Plantilla y checklist práctico: aviso legal mínimo listo para adaptar
- Perspectiva de la autora: errores frecuentes y recomendaciones prácticas
- Alternativa práctica: automatizar el registro y la gestión documental
- Preguntas frecuentes
- Fuentes
Checklist ampliado: qué incluir en el aviso legal y cómo presentarlo
Un aviso legal bien redactado protege al propietario y evita confusiones con los huéspedes. El primer bloque es la identificación del responsable: nombre completo o razón social, NIF o CIF, domicilio social o dirección del alojamiento, correo electrónico y, si existe, teléfono de contacto. Esta información debe estar en un lugar accesible de la web, normalmente enlazada desde el pie de página, nunca escondida tras varios clics.

El segundo bloque recoge las condiciones de uso del sitio: qué puede y no puede hacer el visitante, cómo se gestionan las reservas, y una cláusula mínima de limitación de responsabilidad sobre el contenido publicado. No hace falta redactar un contrato extenso, solo dejar claro el marco de la relación entre el alojamiento y quien navega por la web.
El tercer bloque son los enlaces obligatorios a la política de privacidad y a la política de cookies, que deben existir como documentos independientes aunque se referencien desde el aviso legal.
Para que el texto cumpla su función sin saturar al lector, conviene seguir estas pautas:
- Usar frases cortas y evitar tecnicismos jurídicos innecesarios.
- Separar cada bloque temático con su propio subtítulo dentro del documento.
- Enlazar la política de privacidad y la de cookies en lugar de repetir su contenido.
- Actualizar la fecha de la última revisión cada vez que cambien los datos del titular.
Evitar la fatiga informativa es tan importante como la exhaustividad: un aviso legal interminable que nadie lee no protege más que uno claro y bien estructurado.
Obligaciones de registro y comunicación de viajeros (RD 933/2021 y SES Hospedajes)
El aviso legal informa, pero el cumplimiento real pasa por el registro de viajeros. Desde la entrada en vigor del Real Decreto 933/2021, todos los alojamientos turísticos en España deben recoger los datos recogidos en los Anexos I y II antes de que empiece la estancia, y comunicarlos al Ministerio del Interior a través de la plataforma SES Hospedajes.
El proceso sigue una secuencia clara:
- Recoger los datos personales del huésped exigidos por los Anexos I y II antes del inicio de la prestación del servicio.
- Acceder a SES Hospedajes con certificado digital o Cl@ve para dar de alta el parte correspondiente.
- Enviar el parte por cada entrada de viajeros, no de forma agregada ni retroactiva.
- Mantener el libro registro digital actualizado y disponible para una posible inspección.
El acceso a SES Hospedajes requiere una gestión continuada: no es un trámite que se resuelve una vez y se olvida, sino un envío recurrente por cada huésped que se aloja. La falta de actualización de estos registros constituye una infracción administrativa, y el Ministerio del Interior puede requerir la documentación en cualquier momento.
Consejo profesional: guarda los partes enviados y las confirmaciones de SES Hospedajes en una carpeta organizada por fechas, te ahorrará tiempo si llega una inspección.
Quien gestiona varios alojamientos nota pronto que el volumen de partes diarios se vuelve difícil de controlar a mano. Centralizar este proceso, en lugar de repetirlo manualmente en cada reserva, reduce el riesgo de omisiones y de partes enviados fuera de plazo.
Registro Único y Ventanilla Única: qué cambia con el RD 1312/2024 y el Reglamento UE 2024/1028
España incorpora un nuevo nivel de control sobre los alquileres de corta duración. El Real Decreto 1312/2024 regula el procedimiento de Registro Único de Arrendamientos y crea la Ventanilla Única Digital de Arrendamientos para la recogida e intercambio de datos sobre este tipo de alquileres. Este desarrollo normativo español se enmarca en el Reglamento (UE) 2024/1028, que exige a los Estados miembros establecer procedimientos de registro y asignar números de registro identificadores a los alojamientos de corta duración.
Para quien gestiona un alojamiento, esto se traduce en obligaciones concretas:
- Solicitar el número de registro (NRA) a través de la Ventanilla Única antes de comercializar el alojamiento.
- Incluir ese número en cualquier anuncio publicado en plataformas de reservas.
- Mantener actualizados los datos del alojamiento ante cualquier cambio de titularidad o de características.
- Revisar periódicamente si la plataforma de anuncios exige la verificación del número de registro antes de publicar.
El número de registro empieza a condicionar la propia posibilidad de anunciarse: las plataformas de intermediación pueden exigir su inclusión como requisito para mantener el anuncio activo. Quien todavía no lo haya tramitado debería considerarlo una gestión urgente, no una formalidad aplazable.
Protección de datos: por qué la AEPD desaconseja pedir copia del DNI
El principio de minimización de datos limita lo que un alojamiento puede exigir a sus huéspedes. La AEPD informó en junio de 2025 de que no está permitido solicitar copia del DNI o pasaporte en hospedajes, y recomienda recoger únicamente los datos exigidos por el Real Decreto 933/2021, validando la identidad por los medios que la propia norma contempla.
La AEPD ha documentado sanciones por el tratamiento excesivo de copias de documentos de identidad, considerando ilegítimo exigir una copia completa cuando basta con los datos concretos que exige la norma: nombre, documento, fecha de nacimiento, nacionalidad y los demás campos de los Anexos I y II.
Como alternativas de verificación compatibles con el reglamento, un alojamiento puede recurrir a:
- Comprobación visual del documento original en el momento del check-in.
- Certificados digitales o firma electrónica para huéspedes que reservan online.
- Verificación cruzada con los datos de la tarjeta usada en el pago.
- Códigos de confirmación enviados por correo electrónico o SMS.
La cláusula de privacidad del aviso legal debe explicar con claridad la base jurídica del tratamiento (cumplimiento de una obligación legal, el propio Real Decreto 933/2021), la finalidad exacta (comunicación a SES Hospedajes) y el plazo de conservación, sin extender el tratamiento a datos que la norma no pide.
LSSI, cookies y política de privacidad: obligaciones web vinculadas al aviso legal
La Ley de Servicios de la Sociedad de la Información exige que cualquier web de un alojamiento identifique claramente al editor: nombre o razón social, NIF, domicilio y un medio de contacto directo. Esta obligación coincide en buena parte con el contenido del aviso legal, por lo que ambos documentos deben ser coherentes entre sí.
La política de cookies es un documento distinto, regido principalmente por el RGPD y la LOPDGDD, no por la LSSI. La guía de cookies de la AEPD exige que aceptar y rechazar cookies sea igual de sencillo, sin patrones de diseño que empujen al usuario hacia la aceptación.
Para mantener la coherencia entre documentos:
- El aviso legal identifica al editor y regula el uso del sitio.
- La política de privacidad explica qué datos se tratan y con qué base jurídica.
- La política de cookies, con su propio banner, gestiona exclusivamente el consentimiento de rastreo.
Retención, seguridad y responsabilidades: plazos y medidas prácticas
Conservar los partes de entrada durante un tiempo razonable permite responder a una inspección sin depender de la memoria ni de documentos dispersos. Como responsable del tratamiento, el titular del alojamiento debe aplicar medidas de seguridad proporcionales al volumen de datos que gestiona.
Entre las medidas mínimas recomendables:
- Alojar los datos en infraestructura ubicada dentro de la Unión Europea.
- Cifrar la información sensible, tanto en tránsito como en reposo.
- Limitar el acceso a los registros solo al personal que los necesita.
- Mantener copias de seguridad periódicas y verificar que se puedan restaurar.
Un registro de actividades de tratamiento actualizado facilita enormemente cualquier inspección administrativa, porque documenta qué datos se tratan, con qué finalidad y durante cuánto tiempo.
Consejo profesional: anota en un documento interno, aunque sea sencillo, cuánto tiempo conservas cada tipo de registro y revísalo una vez al año.
Plantilla y checklist práctico: aviso legal mínimo listo para adaptar
Un aviso legal mínimo puede construirse con bloques de texto neutros que cada gestor adapta a su caso. Una estructura de referencia incluye frases como: «el titular de este sitio web es [nombre o razón social], con NIF/CIF [número], domicilio en [dirección] y correo de contacto [email]» y «para más información sobre el tratamiento de datos personales, consulte nuestra política de privacidad».
Antes de publicar el aviso legal, conviene recorrer este checklist:
- Comprobar que los datos de identificación coinciden exactamente con los del registro fiscal.
- Verificar que los enlaces a la política de privacidad y de cookies funcionan y están actualizados.
- Confirmar que el registro en SES Hospedajes está activo y que los partes se envían sin retrasos.
- Revisar si el alojamiento ya dispone de número de registro único (NRA) para anunciarse en plataformas.
- Consultar con una asesoría jurídica cuando existan dudas sobre la redacción de cláusulas de responsabilidad o sobre un caso particular de tratamiento de datos.
Perspectiva de la autora: errores frecuentes y recomendaciones prácticas
El error más repetido que observamos en la gestión documental de alojamientos es pedir copia del DNI por costumbre, cuando la norma no lo exige y la AEPD lo desaconseja expresamente. El segundo es dejar el libro registro desactualizado durante semanas, confiando en enviarlo todo de golpe. Ninguno de los dos hábitos resiste una inspección.
La recomendación práctica es sencilla: automatizar lo que se repite cada reserva y centralizar los documentos en un único sitio, en lugar de reconstruirlos cada vez que se necesitan.
— Sofía Herrera
Alternativa práctica: automatizar el registro y la gestión documental
Gestionar manualmente los envíos a SES Hospedajes, el libro registro y las políticas de privacidad consume tiempo que la mayoría de propietarios preferiría dedicar a otra cosa. En EuroCheckin automatizamos el envío de los datos de cada huésped a SES Hospedajes, en cumplimiento del Real Decreto 933/2021, y mantenemos un libro de registro de viajeros 100 % digital, con toda la información alojada en infraestructura segura dentro de la Unión Europea.
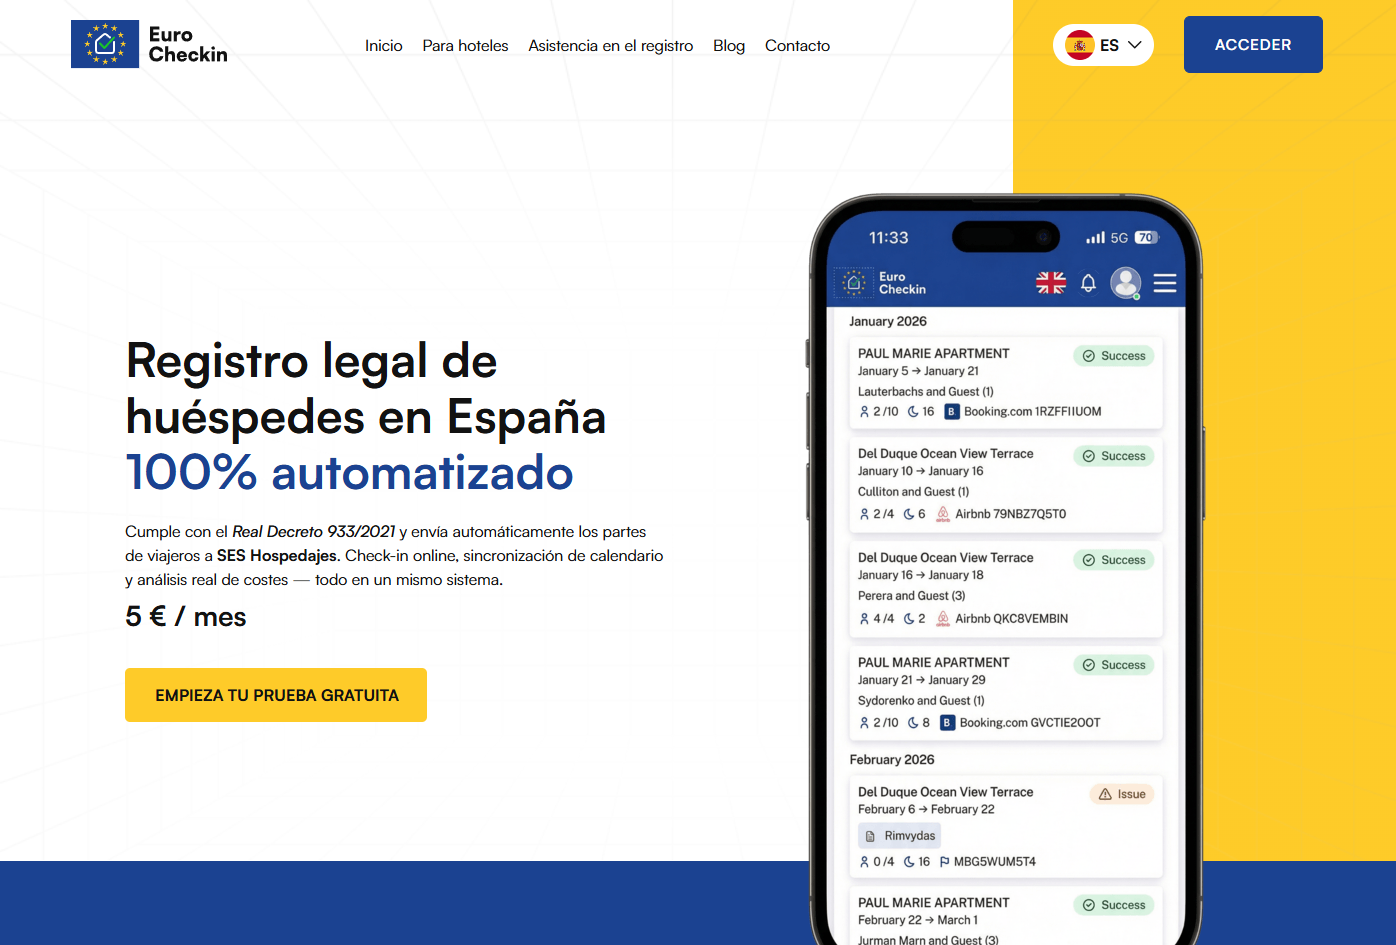
Nuestro check-in online es ilimitado y multilingüe, con enlaces inteligentes para Airbnb, Booking y Vrbo, y la sincronización de calendarios evita overbookings en más de 12 plataformas. Para quien prefiere delegar directamente el trámite, nuestro servicio de registro en SES Hospedajes resuelve el alta desde 79 € por alojamiento, y el plan EuroCheckin funciona desde 5 € al mes por alojamiento, con prueba gratuita disponible para comprobar cómo encaja en tu operativa diaria.
Este artículo es información general y no sustituye el consejo de un abogado cualificado. Consulte a un profesional del derecho cualificado sobre su caso particular antes de actuar según este contenido.
Preguntas frecuentes
¿Qué debe contener obligatoriamente un aviso legal para alojamientos?
El aviso legal debe identificar al titular con nombre o razón social, NIF o CIF, domicilio y datos de contacto, además de enlazar la política de privacidad y la de cookies. También conviene incluir unas condiciones de uso mínimas del sitio web.
¿Es obligatorio comunicar los datos de los huéspedes a SES Hospedajes?
Sí, el Real Decreto 933/2021 obliga a recoger los datos de los Anexos I y II antes del inicio de la estancia y a comunicarlos a través de SES Hospedajes. El envío debe hacerse por cada entrada de viajeros, no de forma retroactiva.
¿Puedo pedir una copia del DNI al huésped para el registro?
No, la AEPD informó en junio de 2025 de que no está permitido solicitar copia del DNI o pasaporte para el registro de viajeros. Basta con recoger los datos exigidos por la norma y verificarlos por otros medios, como la comprobación visual del documento original.
¿Qué es el número de registro único y cuándo lo necesito?
El número de registro único (NRA) nace del Real Decreto 1312/2024 y de la Ventanilla Única Digital de Arrendamientos, en línea con el Reglamento (UE) 2024/1028. Se necesita antes de comercializar el alojamiento en plataformas, que pueden exigir su inclusión en el anuncio.
¿Qué pasa si no cumplo con el aviso legal o el registro de viajeros?
El incumplimiento del registro de viajeros ante SES Hospedajes constituye una infracción administrativa que el Ministerio del Interior puede sancionar tras una inspección. Mantener los partes actualizados y el aviso legal correctamente redactado reduce ese riesgo de forma notable.
Fuentes
- Ministerio del Interior — Hospedajes y Alquiler de Vehículos (portal)
- AEPD — Nota: no solicitar copia del DNI o pasaporte en hospedajes
- BOE — Real Decreto 1312/2024